一、情况分析
WebLogic是Oracle公司出品的基于JavaEE架构的中间件,用于开发、集成、部署和管理大型分布式Web应用、网络应用和数据库应用。
在4月16日的安全更新修复中,针对WebLogic的漏洞修复概括如下:
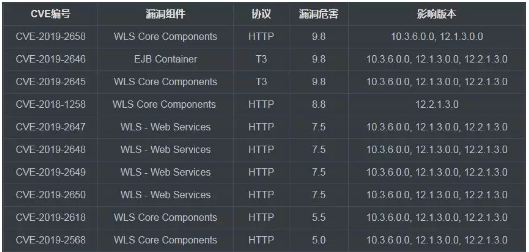
漏洞危害
CVE-2019-2658:严重
CVE-2019-2646:严重
CVE-2019-2645:高危
CVE-2018-1258:高危
CVE-2019-2647:高危
CVE-2019-2648:高危
CVE-2019-2649:高危
CVE-2019-2650:高危
CVE-2019-2618:中危
CVE-2019-2568:中危
二、影响范围
受影响组件:
·WLS Core Components
·WLS Core Components (Spring Framework)
·EJB Container
·WLS - Web Services
受影响版本:
Oracle WebLogic Server:
·10.3.6.0.0
·12.1.3.0.0
·12.2.1.3.0
三、处置建议
1.升级补丁
使用Oracle官方安全补丁进行更新修复:
https://www.oracle.com/technetwork/security-advisory/cpuapr2019-5072813.html
2.如果不依赖T3协议进行JVM通信,禁用T3协议:
进入WebLogic控制台,在base_domain配置页面中,进入安全选项卡页面,配置筛选器
在连接筛选器中输入:weblogic.security.net.ConnectionFilterImpl
在连接筛选器规则框中输入:* * 7001 deny t3 t3s,保存后生效
3.由于WebLogic本身架构设计上缺乏安全考虑,长远来看建议寻找替代WebLogic的方案。
参考链接
https://www.oracle.com/technetwork/security-advisory/cpuapr2019-5072813.html
消息来源:HSCERT

