全体师生员工:
近日,信息中心观测发现,我校存在校内人员邮箱被盗用,不法分子利用该邮箱在3月15日向校内多名老师发送相同钓鱼邮件,通过引诱性的言语让邮件接受者下载未知附件以及填报个人敏感信息。信息中心已于第一时间通知该名老师并修改邮箱密码。
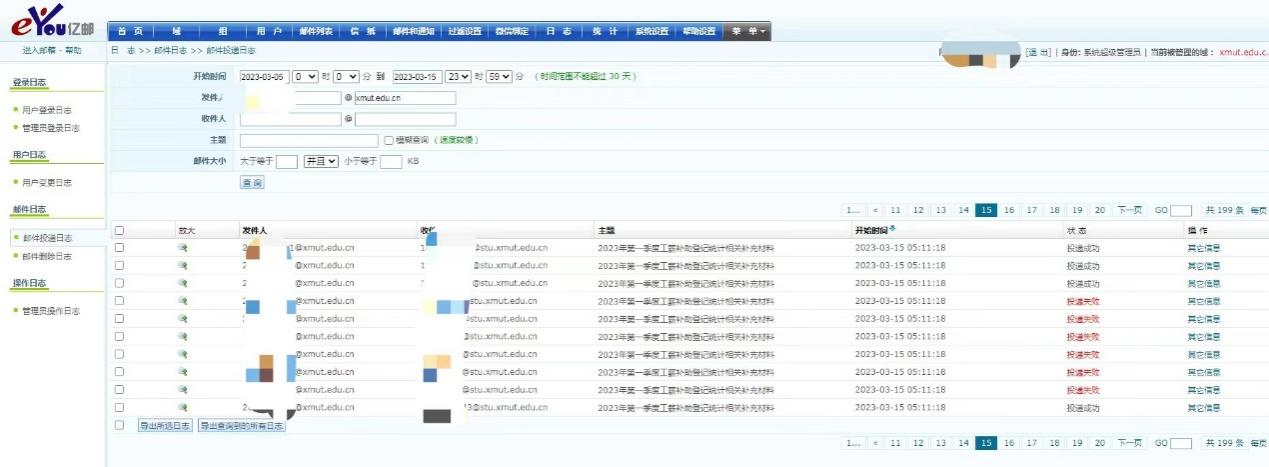
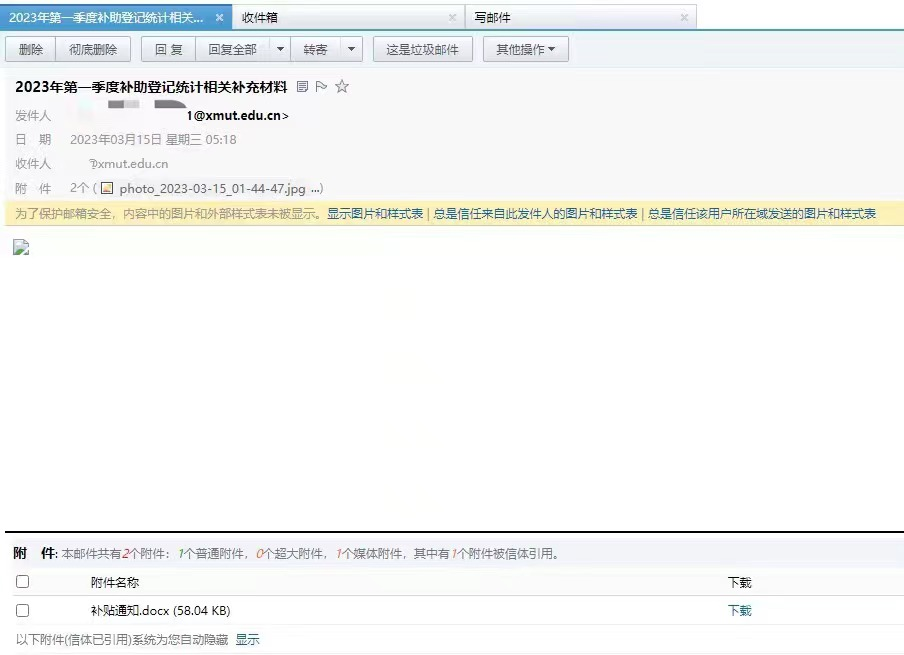
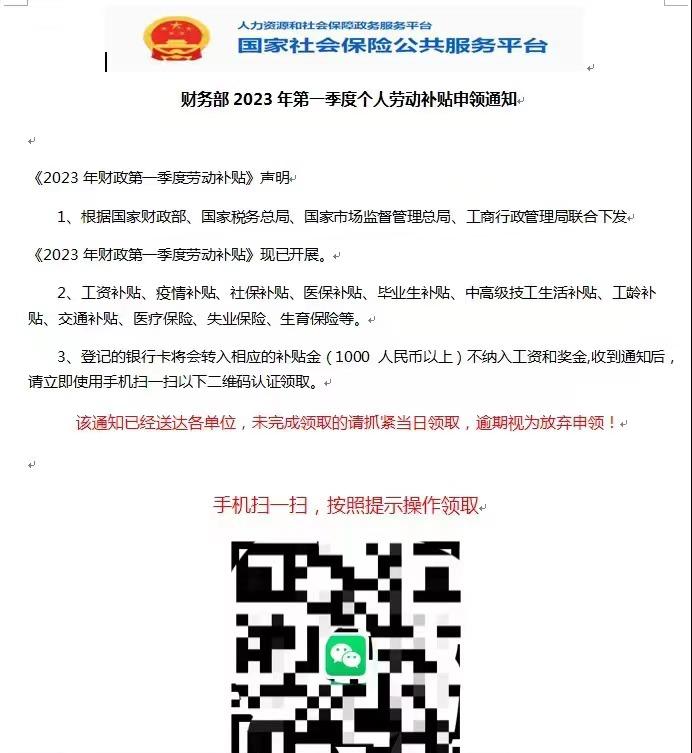
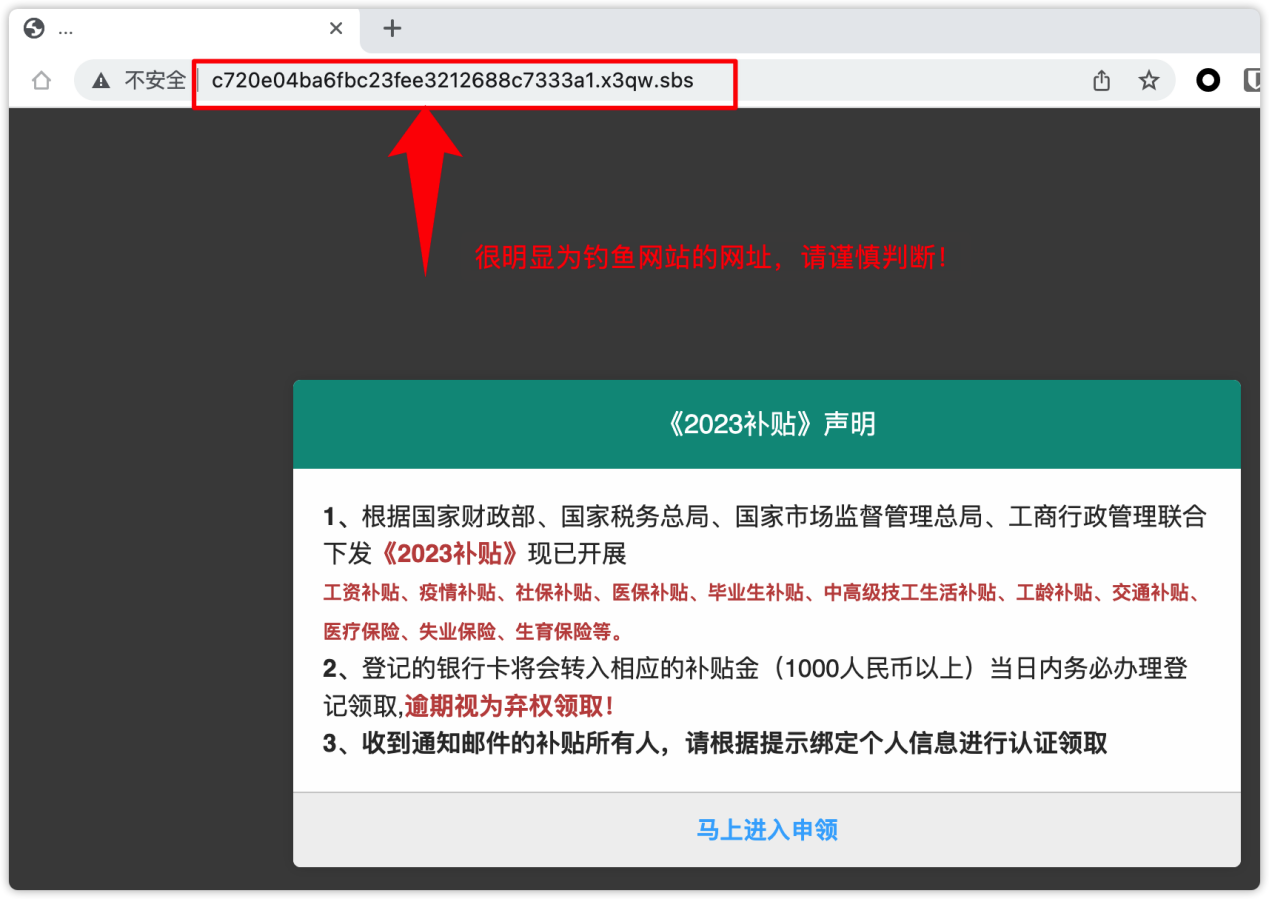
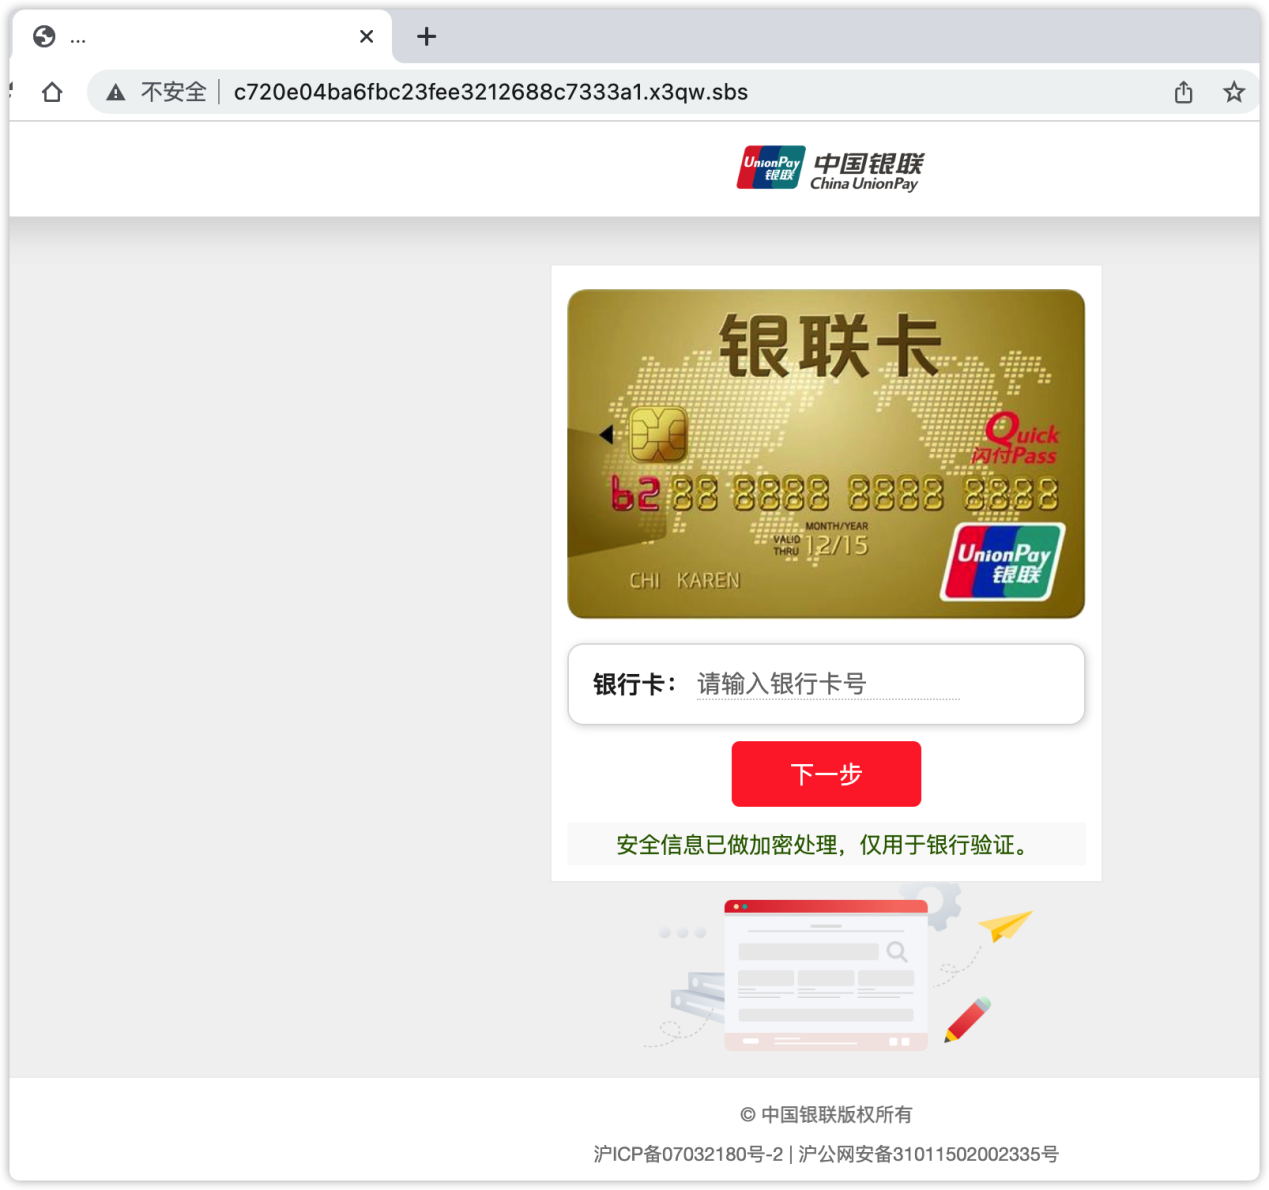
该钓鱼网站(除了网址外)做得十分逼真,用以诱骗用户填报银行卡号、密码等个人敏感信息,若泄漏,危害极大!
此次事件涉及邮箱被盗与钓鱼邮件两大邮件安全隐患。为防范类似邮件被盗与“钓鱼”邮件,防止敏感信息外泄,请各师生立即采取以下措施:
1、强烈建议各位师生将邮箱密码设置为长度大于8位且包含数字、大小写字母和特殊字符的复杂密码,并定期更换密码。
2、谨慎判断邮件的发件人、邮件内容的链接是否为可信的。对此类邮件提高警惕,如果邮件内容、附件存在异常,可与发件人直接进行电话沟通,确认邮件信息。
3、对带有附件、链接的任何邮件,强烈建议不盲目点击、下载甚至安装。
4、不要轻信此类信息而进行下一步操作,如打开邮件附件、不明链接以及添加邮件或短信中所提供的联系方式等,对一切提供账号、密码等要求应保持警惕。如果已经误填密码,请立即修改邮箱密码且确保为高强度密码。如果已经误点附件,请立即断网、查杀病毒。
5、收到此类型邮件后应立即联系、报告厦门理工学院信息中心(联系人:陈老师6291290),取证后再将“钓鱼”邮件删除并清空邮箱的“垃圾箱”,防止二次网络传播。
信息中心
2023.3.15

