一、漏洞概述
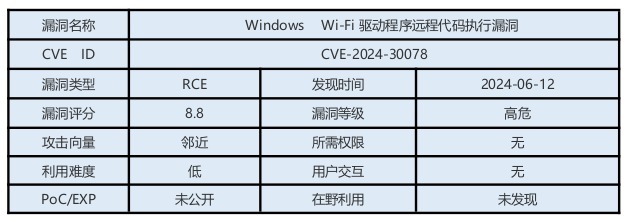
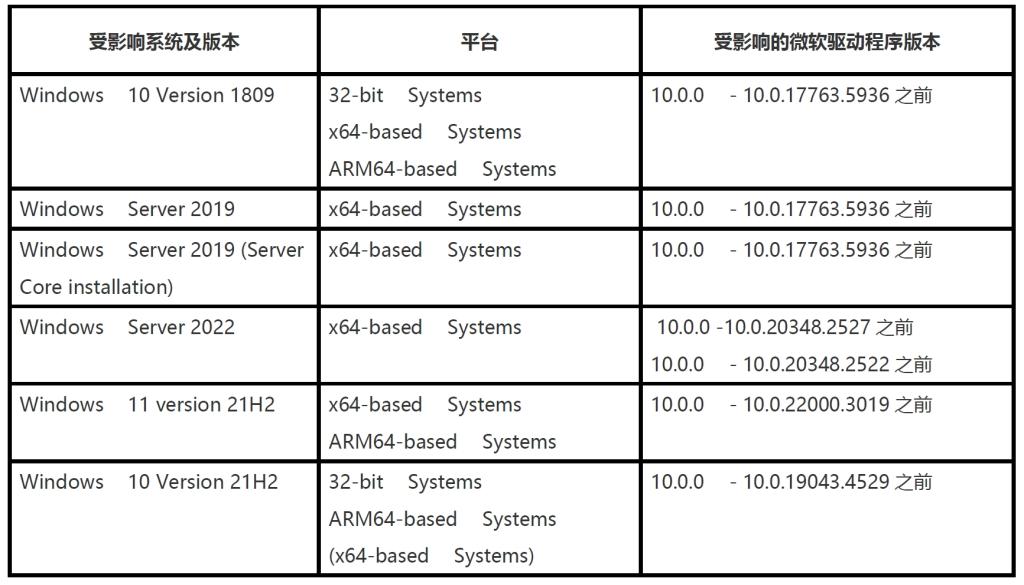
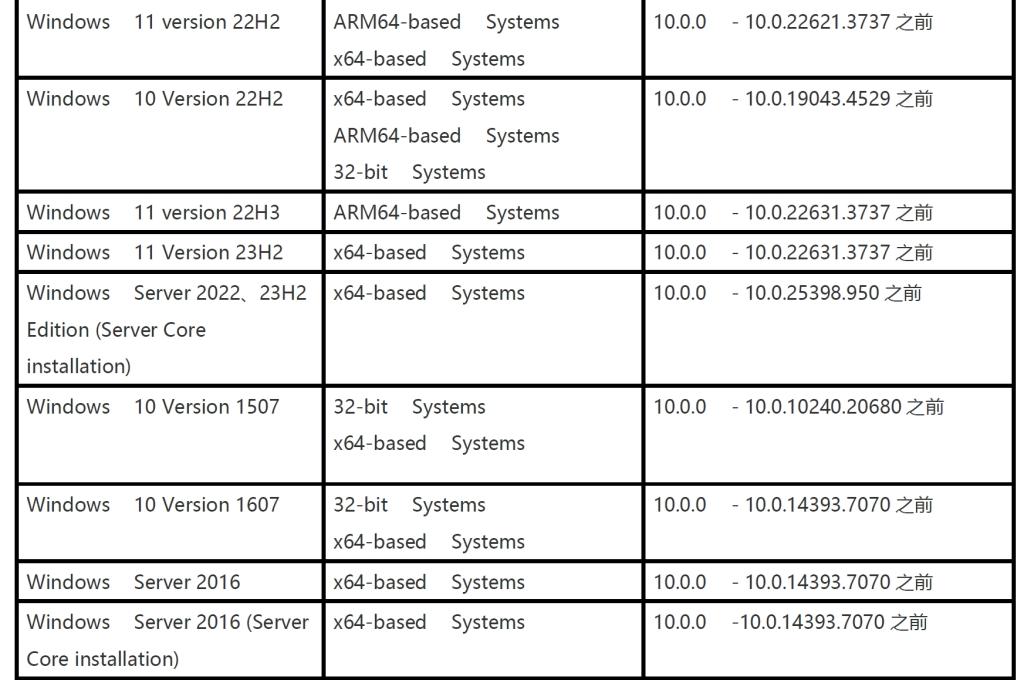
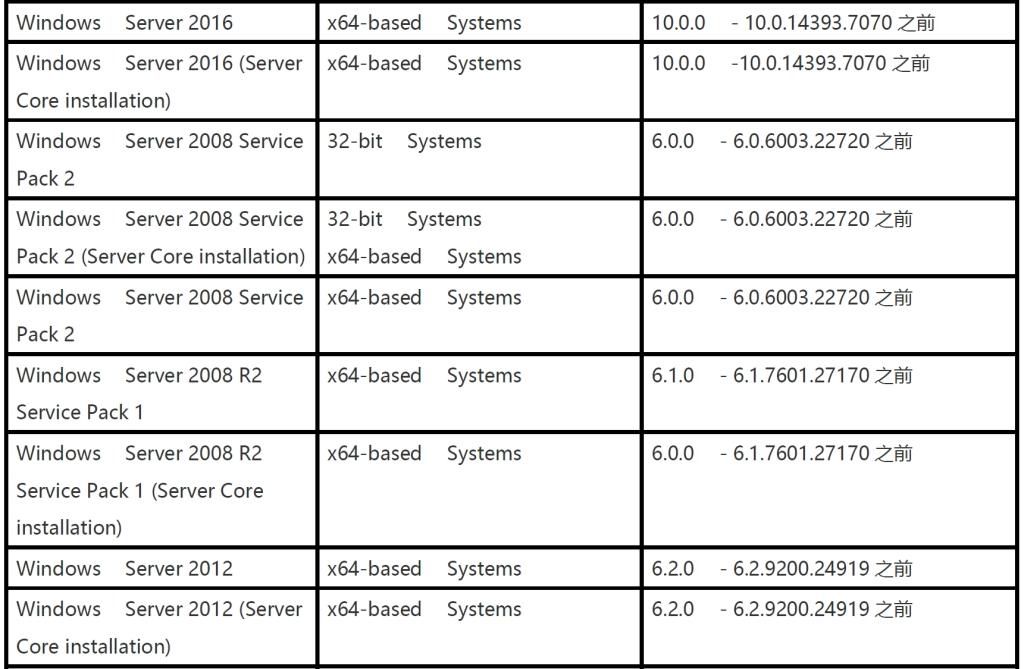
6 月12 日,接厂商漏洞情报得知微软6 月安全更新中修复了Windows Wi-Fi驱动程序远程代码执行漏洞(CVE-2024-30078),其CVSS评分为8.8,该漏洞影响了Windows操作系统的所有受支持版本。
Windows Wi-Fi 驱动程序中存在输入验证不当漏洞,未经身份验证的攻击者可以向使用Wi-Fi网络适配器的相邻系统/设备发送恶意网络数据包,导致在无需用户交互的情况下实现远程代码执行。利用该漏洞需要靠近目标系统来发送和接收无线电传输。
二、影响范围
三、安全措施
3.1 升级版本
微软已在6 月补丁日中发布了该漏洞的安全更新,建议受影响用户及时安装补丁修复该漏洞。
(一) Windows Update 自动更新
Microsoft Update 默认启用,当系统检测到可用更新时,将会自动下载更新并在下一次启动时安装。也可选择通过以下步骤手动进行更新:
1、点击“开始菜单”或按Windows 快捷键,点击进入“设置”
2、选择“更新和安全”,进入“Windows 更新”(Windows 8、Windows 8.1、Windows Server 2012 以及Windows Server 2012 R2 可通过控制面板进入“Windows 更新”,具体步骤为“控制面板”->“系统和安全”->“Windows 更新”)
3、选择“检查更新”,等待系统自动检查并下载可用更新。
4、更新完成后重启计算机,可通过进入“Windows 更新”->“查看更新历史记录”查看是否成功安装了更新。
对于没有成功安装的更新,可以点击该更新名称进入微软官方更新描述链接,点击最新的SSU 名称并在新链接中点击“Microsoft 更新目录”,然后在新链接中选择适用于目标系统的补丁进行下载并安装。
(二) 手动安装更新
Microsoft 官方下载相应补丁进行更新。
下载链接:
https://msrc.microsoft.com/update-guide/en-US/advisory/CVE-2024-30078
3.2 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.3 参考链接
https://msrc.microsoft.com/update-guide/en-US/advisory/CVE-2024-30078
https://www.cve.org/CVERecord?id=CVE-2024-30078

