一、漏洞概述
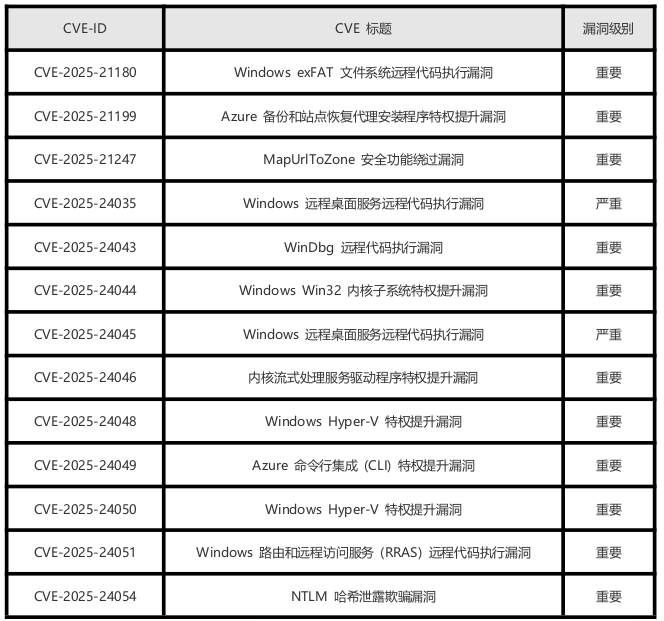
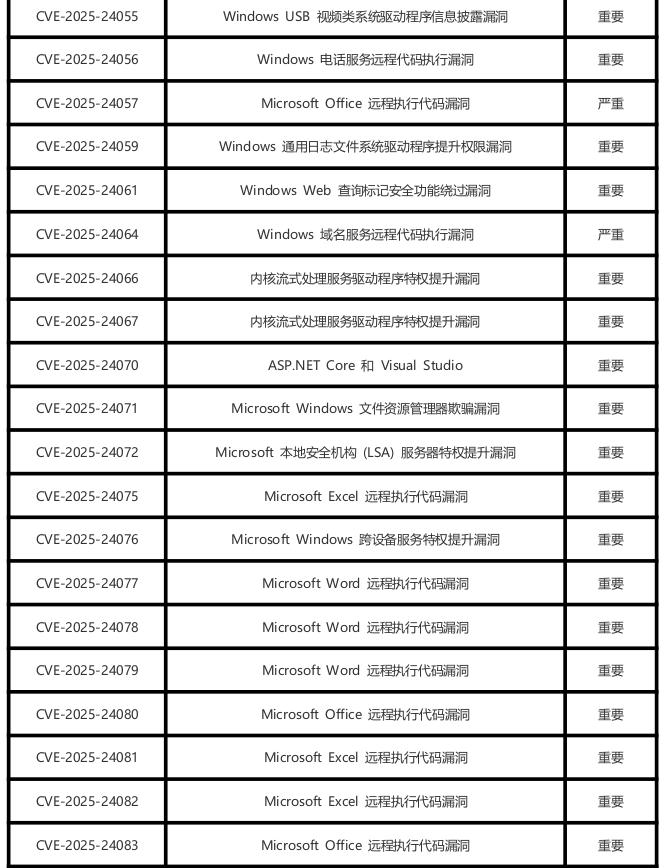
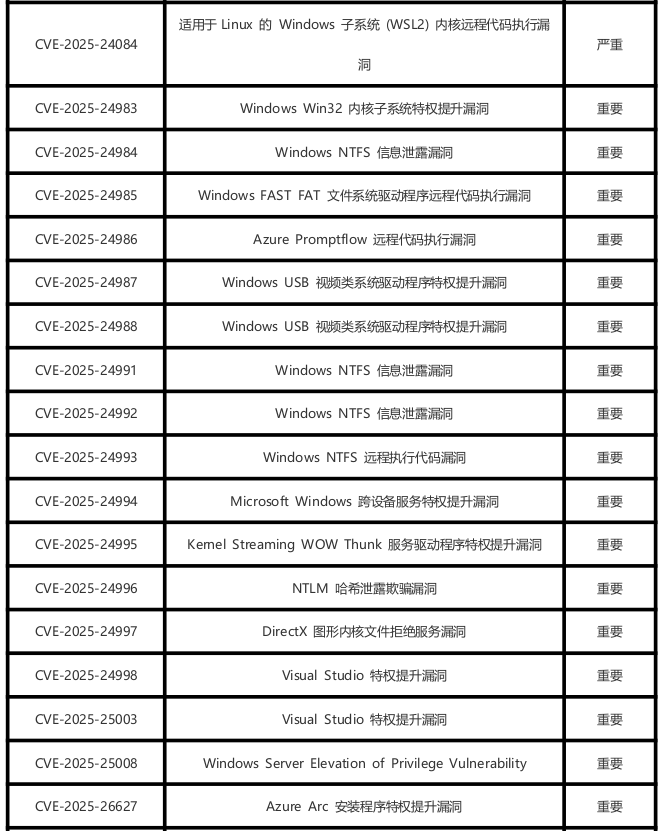
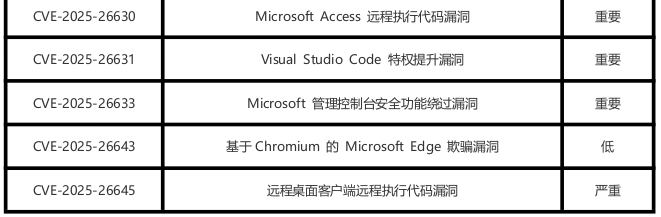
2025 年 3 月 12 日,接安全厂商漏洞情报得知微软发布了 3 月安全更新,本次更新修复了 57 个漏洞,涵盖权限提升、远程代码执行、欺骗等多种漏洞类型。漏洞级别分布如下:6 个严重级别漏洞,50 个重要级别漏洞,1 个低危级别漏洞(漏洞级别依据微软官方数据)。其中,16 个漏洞被微软标记为“更可能被利用”及“检测利用情形”,表明这些漏洞存在较高的利用风险,建议优先修复以降低潜在安全威胁。
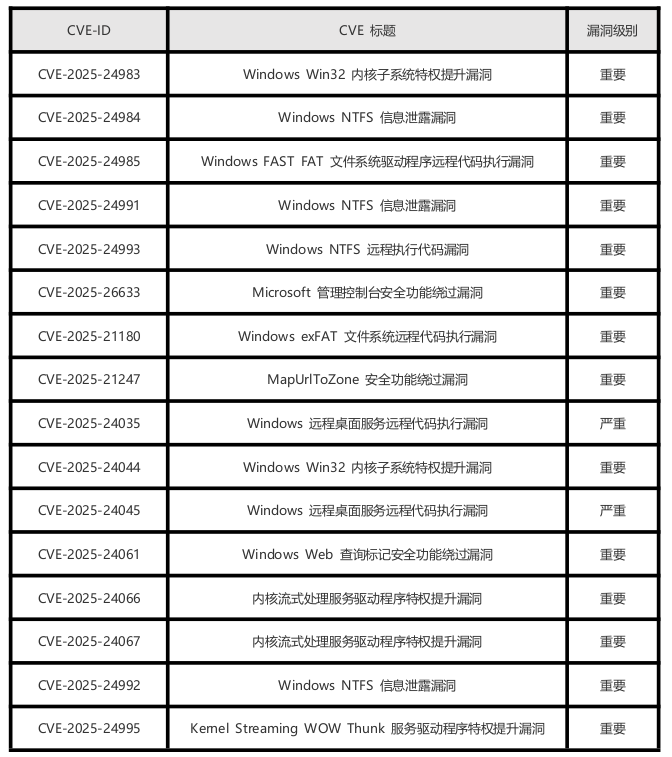
微软 3 月更新修复的完整漏洞列表如下:
二、安全措施
2.1 升级版本
目前微软已发布相关安全更新,建议受影响的用户尽快修复。手动安装更新 Microsoft 官方下载相应补丁进行更新。
下载链接:https://msrc.microsoft.com/update-guide/releaseNote/2025-Mar
2.2通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如 SSH、RDP 等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
2.3 参考链接
https://msrc.microsoft.com/update-guide/releaseNote/2025-Mar

